
Lo strano caso degli attacchi ai frigoriferi nei supermercati europei – 3/11/2026
Attacchi informatici ai sistemi di refrigerazione dei supermercati in diversi Paesi europei, Italia compresa; negli Stati Uniti si vota per le elezioni di metà mandato; la legge di bilancio da 26 miliardi arriva in Parlamento; Giuseppe Barbiero su educazione e natura; il documentario sul Cammino di Oropa della Pace.
 Andrea Degl'Innocenti
Questo episodio é disponibile anche su Youtube
Fonti
#Cyberattacchi
Repubblica – Dal Belgio alla Svezia, attacchi hacker contro i supermercati: colpiti i sistemi di refrigerazione
Il Post – C’è stato un attacco informatico contro centinaia di supermercati francesi
Open – L’attacco hacker ai frigoriferi dei supermercati francesi: «Centinaia di prodotti da buttare»
Il Fatto Alimentare – Cyberattacco ai frigoriferi di centinaia di supermercati francesi
PBS – Cyberattacks disrupt refrigeration systems at European supermarkets
Reuters – Pentagon treating military base freezer malfunctions as suspected cyberattack, officials say
Reuters – Temperature soars at Swedish grocery store freezers, one store blames hackers
The Irish Times – SuperValu removes frozen and chilled food from 13 stores after cyber attack on fridges
Helsinki Times – Cyberattacks hit supermarket refrigeration systems across Europe
Cybernews – Supermarket fridge hack recreated with AI for $6 in 28 minutes
Il Post – Sta per rompersi Internet?
#Midterm
Il Sole 24 Ore – Camera verso i Democratici, Senato aperto: sette Stati decidono la maggioranza
Sky TG24 – Elezioni midterm Usa 2026, quando si vota e cosa dicono i sondaggi per Trump. La guida
Voz – Early voting for midterms breaks 2022 record: More than 48 million
#LeggediBilancio
Sky TG24 – Manovra 2027, testo approvato in Cdm. Le misure, le novità e cosa sapere
LaPresse – Manovra 2027, dal taglio Irpef alla tassa sulle banche: ecco il testo della nuova legge di Bilancio
Sky TG24 – Manovra 2027, dalla scuola alla Difesa: novità e polemiche in attesa del Parlamento
#Soluscions
Italia che Cambia – Educare il selvatico: come la natura può insegnarci a crescere i nostri figli – Soluscions #18
#ImprontediPace
Italia che Cambia – Impronte di Pace – Giovani esploratori di un’accoglienza possibile
Trascrizione episodio
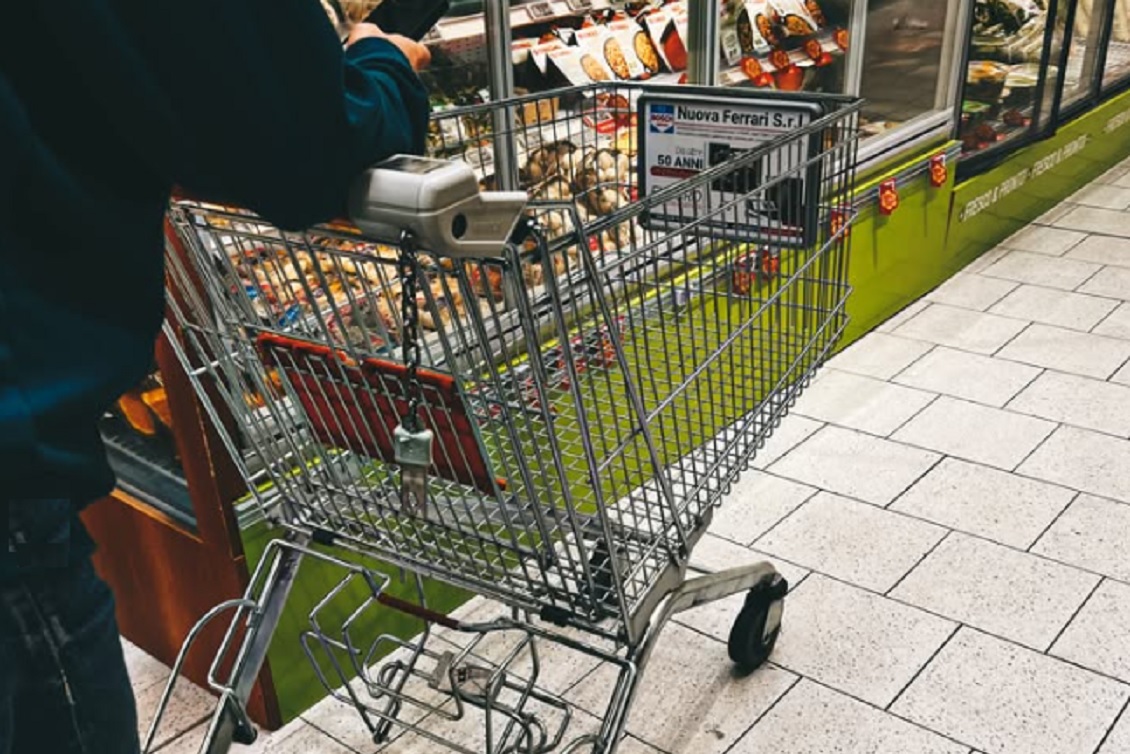
Immaginate di entrare al lavoro in un supermercato, un lunedì mattina, e di trovare i banchi frigo a 50 gradi, quindi con tutti i prodotti sciolti o avariati. Ecco, ora moltiplicate questa cosa per qualche centinaio di supermercati, per diversi Paesi, per diverse ondate. È quello che sta succedendo da circa un mese a questa parte prima in Francia, poi in mezza Europa, a causa di una serie di attacchi informatici sui quali c’è ancora un certo alone di mistero.
La prima ondata è arrivata nella notte tra l’11 e il 12 ottobre. Qualcuno ha preso il controllo a distanza degli impianti di refrigerazione di centinaia di supermercati francesi e li ha messi in sbrinamento continuo. In alcuni congelatori e celle frigorifere il ciclo di sbrinamento è stato allungato da una a otto ore, e secondo Le Monde questo ha ritardato gli allarmi. La notte dopo è arrivata una seconda ondata, contro altri negozi. E già in quei giorni un analista dell’azienda di cybersicurezza Sekoia segnalava casi anche in Spagna, Portogallo, Polonia, Germania e Belgio, anche se della loro portata si è saputo poco.
Il ministro dell’Economia francese ha detto in Parlamento che sono stati colpiti circa 700 dei 10.000 supermercati del paese. Intermarché, Carrefour, Monoprix, Leclerc, Coopérative U. E oltre ai supermercati sono stati colpiti il grossista Metro, i membri dell’associazione francese della filiera della carne Culture Viande e alcuni macellai indipendenti.
Poi, a distanza di meno di un mese, ieri, la scena si è ripetuta più a nord: una serie di malfunzionamenti a grappolo a centinaia di frigoriferi vengono segnalati in decine di supermercati in Belgio, Lussemburgo, Paesi Bassi, Svezia, Finlandia, Estonia, Irlanda. E, da ieri sera, anche l’Italia. In Belgio sono stati colpiti negozi Delhaize e Carrefour, con temperature salite fino a 15 gradi. In Svezia, in alcuni congelatori, si è arrivati a 50 gradi. In Irlanda la catena SuperValu ha tolto dagli scaffali i prodotti freschi e surgelati in 13 negozi.
in Italia secondo Giuseppe Spadaro, direttore generale del gruppo Radenza, che gestisce supermercati Coop in Sicilia, in almeno quattro punti vendita, tre a Catania e uno a Palermo, i parametri di temperatura dei banchi frigo sono stati modificati da remoto, e i prodotti sono andati a male. inoltre l’Agenzia per la cybersicurezza nazionale ha ricevuto la notifica di un incidente da un’azienda toscana della ristorazione collettiva, quella che fornisce per esempio mense e ospedali, e ha individuato un attacco anche contro un’impresa emiliana che produce surgelati.
Per ora non c’è un collegamento tecnico accertato fra i fatti di ieri e i casi francesi. Anche se in Estonia un’azienda di refrigerazione dice che è stato preso di mira lo stesso software usato in Francia.
Ok, che sta succedendo? Chi c’è dietro? Ci arriviamo, ma prima aggiungo un altro tassello, che complica ulteriormente lastoria. Perché in realtà, ad essere precisi, c’è episodio ancora precedente a quello francese, che risale ad agosto. Un caso diverso ma con diverse similitudini. Ad agosto il Pentagono, cioè il dipartimento della difesa degli Usa, ha denunciato una serie di guasti misteriosi ai congelatori che hanno rovinato il cibo in diverse basi militari statunitensi, affermando che si è trattato di un sospetto attacco hacker. Nella base di Fort Huachuca, in Arizona, tutti i congelatori dello spaccio sono andati in sbrinamento durante la notte. Lo stesso schema. Gli investigatori militari sono in contatto con i colleghi francesi.
I danni complessivi di tutta questa storia sono diversi. L’amministratore delegato di Intermarché ha parlato di “decine di milioni di euro a livello nazionale in un solo giorno”. Ma il conto vero sono le tonnellate di cibo finite nella spazzatura, perché ogni prodotto che ha perso la catena del freddo va buttato. Paradossalmente è uno dei più grandi sprechi alimentari della storia recente, e l’ha prodotto un comando software.
Tutta la storia è avvolta da un certo alone di mistero. Ma cerchiamo di capirne meglio i dettagli, poi arriviamo alle ipotesi. Innanzitutto, come si fa ad hackerare un frigorifero? Il punto è che i banchi frigo di un supermercato non sono elettrodomestici come quello che abbiamo in cucina. Sono gestiti da centraline che controllano tutti i frigoriferi e i congelatori del negozio e sono accessibili via internet, così le ditte di manutenzione possono regolarli da qualsiasi posto. È un sistema molto comodo ed efficiente, ma come ogni sistema efficiente è anche rischioso, perché ogni porta che usa il tecnico può usarla anche qualcun altro.
Nel caso francese il bersaglio erano le centraline dell’azienda danese Danfoss. Danfoss è appunto una azienda specializzata che produce le centraline elettroniche che governano gli impianti di refrigerazione e climatizzazione in molti supermercati. L’azienda ha precisato che la maggior parte delle unità colpite sono modelli vecchi, fuori produzione e senza più aggiornamenti di sicurezza dal 2021. E la vulnerabilità, a quanto pare, era nota. Ad agosto, ad una conferenza di hacker, alcuni ricercatori avevano mostrato come una centralina compromessa potesse spegnere il raffreddamento falsificando le temperature mostrate, così da nascondere il guasto nella catena del freddo.
Ma non c’è solo Danfoss. Nella seconda ondata francese sono stati violati anche impianti di altri due produttori, Copeland e Dixell. In Estonia, oggi, si parla di nuovo di Danfoss, mentre per gli altri paesi e per le basi americane non sappiamo ancora quali sistemi siano stati colpiti.
Ma chi c’è o cosa c’è dietro queste ondate di attacchi ai sistemi di refrigerazione? Non lo sappiamo. In Italia la polizia postale sta cercando di capire da dove arrivino gli attacchi e se siano collegati a quelli negli altri paesi. Il tema è arrivato anche ai vertici della sicurezza nazionale: oggi a Palazzo Chigi è prevista una riunione con il sottosegretario Alfredo Mantovano, il direttore dell’Agenzia per la cybersicurezza e i direttori dei servizi di intelligence. E anche il Copasir, il comitato parlamentare che controlla i servizi segreti, chiederà informazioni al governo.
In francia la procura di Parigi ha aperto un’inchiesta, ma finora nessuno ha rivendicato gli attacchi e nessuno ha chiesto un riscatto. Ed è proprio questo che lascia perplessi gli investigatori, perché i criminali informatici di solito vogliono soldi.
Diverse ipotesi restano aperte. Secondo l’hacker etico francese Clément Domingo, è quasi certo che non si tratti di criminali in cerca di soldi: dietro potrebbero esserci una potenza straniera, un gruppo di hacktivisti o semplici vandali informatici. A metà ottobre un esperto di sicurezza citato da Euronews era arrivato a ipotizzare dei “ragazzini che si divertono”, perché, diceva, uno Stato non si sarebbe limitato a colpire solo una parte dei frigoriferi francesi. Ma più passano le settimane, più la campagna si allarga e si ripete, e più quella spiegazione diventa difficile da sostenere.
Ieri per la prima volta un’istituzione europea ha preso posizione. Il commissario europeo all’Agricoltura Christophe Hansen ha parlato esplicitamente di “un tentativo deliberato di interrompere la nostra catena di approvvigionamento alimentare e minare la fiducia dei consumatori”. Deliberato, quindi non casuale né frutto di un errore. Hansen allude probabilmente alla Russia, ma messa così è difficile capire se ci sia qualche elemento concreto oppure se è una accusa buttata lì un po a caso. E come ha ricordato un esperto svedese, ogni ipotesi di regia statale resta, almeno per ora, una speculazione.
Se è per questo ci sono anche teorie più fantascientifiche, che circolano fra gruppi di smanettoni ed esperti del settore. Ad esempio una teoria che sta circolando nei blog di settore e su X è quella di uno sciame sperimentale di agenti di IA autonomi, lanciati per cercare vulnerabilità nei dispositivi e finiti, per un errore dell’algoritmo, a sovrascrivere in massa le impostazioni delle centraline frigorifere.
Non ci sono riscontri, al momento, anche se dopo l’attacco, i ricercatori di Claroty hanno ricreato sperimentalmente l’attacco a una centralina usando Claude e ci hanno messo 28 minuti e circa 6 dollari per portarlo a termine, partendo da firmware pubblico e da vulnerabilità già note. L’hanno fatto in laboratorio, ovviamente. Inoltre il giorno stesso in cui l’attacco è diventato pubblico, Anthropic ha pubblicato una ricerca secondo cui piccoli modelli di IA potrebbero presto riuscire a copiarsi da soli su dispositivi connessi poco protetti.
Però, ecco, resta al momento un’ipotesi fra le tante.
Ciò che invece è più solido è che i sistemi di IA stanno rendendo molto più facile condurre attacchi informatici per chiunque. Perché dai supermercati agli acquedotti alle reti elettriche, siamo circondati da centraline connesse che nessuno aggiorna più, installate anni fa e dimenticate. Chissà quante altre porte abbiamo lasciato aperte senza saperlo.
E quello delle centraline, a sua volta, è solo un pezzetto di un problema ancora più grande e diffuso. Ieri il Post ha pubblicato un articolo dal titolo “Sta per rompersi Internet?”, in cui ricostruisce come in realtà tutto ciò che passa attraverso il web, anzi l’infrastruttura stessa del web sia più fragile di quanto non sembri.
Internet infatti poggia su un numero relativamente piccolo di software e infrastrutture condivise, alcune progettate decenni fa. Se uno di questi pezzi si rompe, le conseguenze si propagano a cascata. A metà ottobre, per dire, un guasto elettrico in un data center a Londra, usato da Google Cloud tramite un fornitore esterno, ha lasciato per ore i clienti di Revolut, Lloyds e HSBC senza carte e senza accesso ai conti.
E, appunto, l’intelligenza artificiale, che sta cambiando la velocità del gioco. Secondo un’analisi di Google nel 2026 le vulnerabilità rese pubbliche ogni mese sono raddoppiate: da circa 5.000 a gennaio a oltre 10.700 ad agosto. L’AI sta riducendo il tempo necessario a cercare le vulnerabilità nei sistemi, permettendo attacchi su larga scala, e rende disponibili queste possibilità anche a persone qualunque. Il fatto che l’attacco alle catene dei supermercati sia stata definita una ragazzata fa capire implicitamente che dei ragazzini per scherzo potrebbero fare una cosa del genere, con la stessa leggerezza con cui fino a qualche anno fa avrebbero magari lasciato aperte le porte del frigo di un singolo supermercato.
Al tempo stesso, la stessa tecnologia viene usata per difendersi. Per esempio, le falle di PHP sono state chiuse usando proprio l’AI. Quindi insomma, è un discreto casino. Qualche giorno fa Matthew Prince, il CEO di Cloudflare, un’azienda che protegge e fa funzionare una parte enorme dei siti web del mondo, l’ha detta così: per un paio d’anni avremo ogni settimana la sensazione che il mondo ci stia cascando addosso. Può darsi che abbia ragione lui.
Oggi è il giorno del voto negli Usa per le elezioni di Mid Term. Anche se in realtà oltre 48 milioni di persone hanno già votato in anticipo, un record per delle midterm. Sono elezioni particolarmente importanti, sia a livello pratico, perché si rinnovano tutti i 435 seggi della Camera, 35 del Senato e 36 governatori. E quindi in palio c’è il controllo del Congresso per gli ultimi due anni della presidenza Trump.
E poi perché sono il primo banco di prova elettorale di questo secondo mandato di Trump, perché negli Usa le elezioni di mid-term sono quasi sempre un voto sull’operato del proprio Presidente, e in questo caso viste quante ne sono successe questo vale ancora di più. Secondo le previsioni raccolte da YouTrend per il Sole 24 Ore, la Camera sembra destinata a passare ai democratici, mentre il Senato resta aperto: ai repubblicani basterebbe avere un pareggio 50 a 50 per mantenerne comunque il controllo, e visto che si rinnova solo poco più di un terzo dei senatori, i repubblicani potrebbero mantenerne il controllo. I risultati arriveranno nella notte italiana tra martedì e mercoledì, quindi noi ne parleremo nella puntata di giovedì, in cui faremo un’ampia analisi.
In italia invece si parla molto di legge di bilancio, che è arrivata in Parlamento. Ne parleremo meglio nei prossimi giorni, perché è sempre interessante vedere come un governo intende spendere i soldi l’anno successivo, è uno dei modi più affidabili per capire le vere priorità di un governo, al di là degli slogan e delle dichiarazioni dei politici, delle quali fidarsi è bene, ma non fidarsi è meglio, come dicevano gli antichi.
Si tratta, al momento, di una manovra da circa 26 miliardi di euro, più dei 19 dell’anno scorso, ma restano tra le manovre più leggere dell’ultimo decennio. E di questi, circa 9 servono solo a confermare misure già in vigore che sarebbero scadute a fine anno. La misura principale è il taglio dell’Irpef per il ceto medio: l’aliquota del 33%, invece del 43%, si applicherà fino a 55mila euro di reddito. Tra le altre misure, la soglia del regime forfettario per le partite Iva sale da 85mila a 100mila euro, il Fondo sanitario cresce di 3,4 miliardi e arriva a 146,3, e circa cinque miliardi arrivano da banche e assicurazioni. Non mancano le polemiche: per esempio la manovra prevede un taglio di 6.974 posti negli organici scolastici dal 2027/2028, di cui 4.925 docenti. Ora comincia l’esame in Parlamento, ne riparliamo.
Nella nostra cultura occidentale, da Cartesio in poi, siamo abituati a separare nettamente natura e cultura. Come se il senso della cultura, dell’apprendimento, fosse proprio nel distanziarci dal mondo naturale.
Questa cosa, oltre ad essere un concetto recente e molto relativo, causa anche un sacco di problemi. E la pedagogia più recente in molti casi ha provato a andare oltre questa scissione e anzi recuperare il legame fra natura e cultura. Ma cosa significa educare un bambino senza spegnere quella parte selvatica che porta dentro? E quale ruolo può avere il contatto con la natura nella crescita, nell’attenzione e nella capacità futura di prendersi cura del mondo?
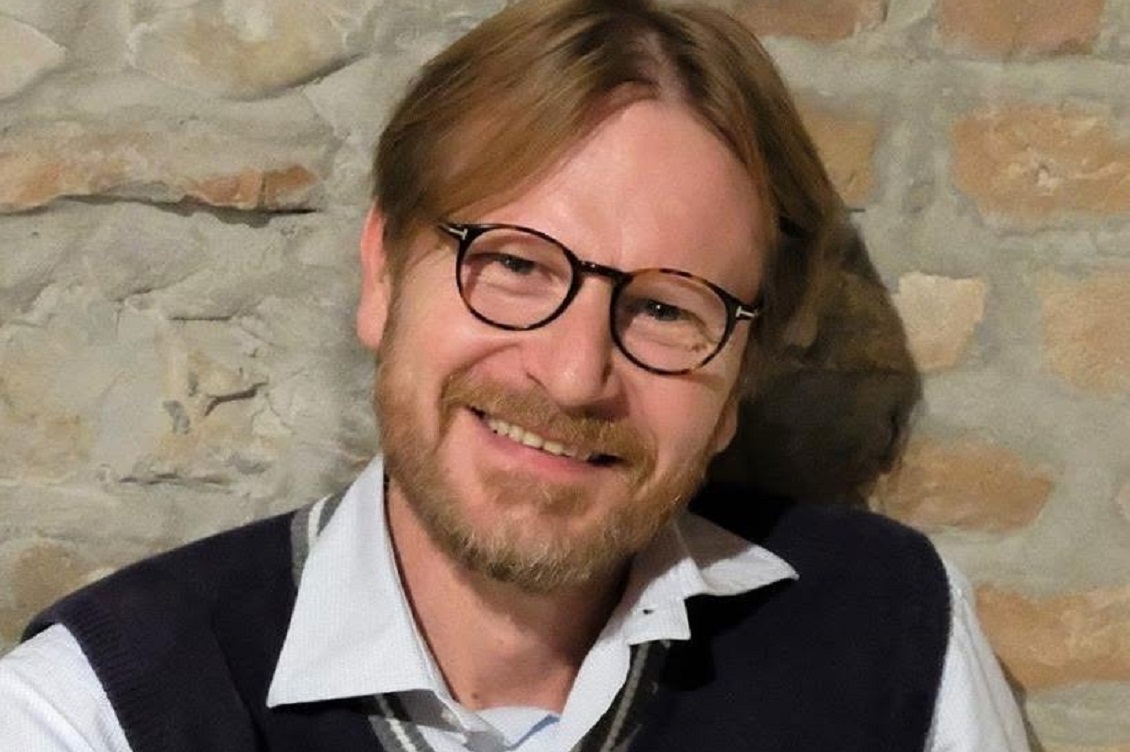
Nell’ultima puntata di Soluscions, che chiude il mese dedicato all’educazione libertaria su Italia che Cambia, Daniel Tarozzi dialoga con Giuseppe Barbiero, biologo ed ecologo, docente all’Università della Valle d’Aosta e studioso di biofilia proprio di questo. Ve ne faccio ascoltare un brevissimo estratto.
Spesso quando parliamo di pace lo facciamo come qualcosa di astratto, ,ma cosa significa costruire la pace nella vita quotidiana? E il cammino e il turismo possono avere a che fare con la pace?
Nel Biellese, un gruppo di ragazzi e ragazze ha esplorato questa domanda partecipando ad attività artistiche, formative, ambientali e di cittadinanza attiva, costruendo e attraversando il Cammino di Oropa della Pace. Venerdì abbiamo pubblicato un documentario sul nostro canale YT realizzato da Daniel Tarozzi, che racconta questo percorso molto interessante. Ve ne faccio ascoltare un assaggio.
Segnala una notizia
Segnalaci una notizia interessante per Io non mi rassegno.
Valuteremo il suo inserimento all'interno di un prossimo episodio.
Commenta l'articolo
Per commentare gli articoli registrati a Italia che Cambia oppure accedi
RegistratiSei già registrato?
Accedi